A Secretaria do Tesouro Nacional informou nesta quinta-feira (12) que sofreu um incidente de segurança cibernética que resultou na exposição de dados pessoais de aproximadamente 30 mil cadastros e 4 mil chaves Pix de beneficiários de pagamentos do governo federal. O acesso não autorizado foi identificado em 4 de novembro.
Entre as informações acessadas indevidamente estão nomes, CPFs e endereços de e-mail cadastrados no e-Serviços, plataforma utilizada para solicitar e acompanhar serviços oferecidos pelo Tesouro Nacional.
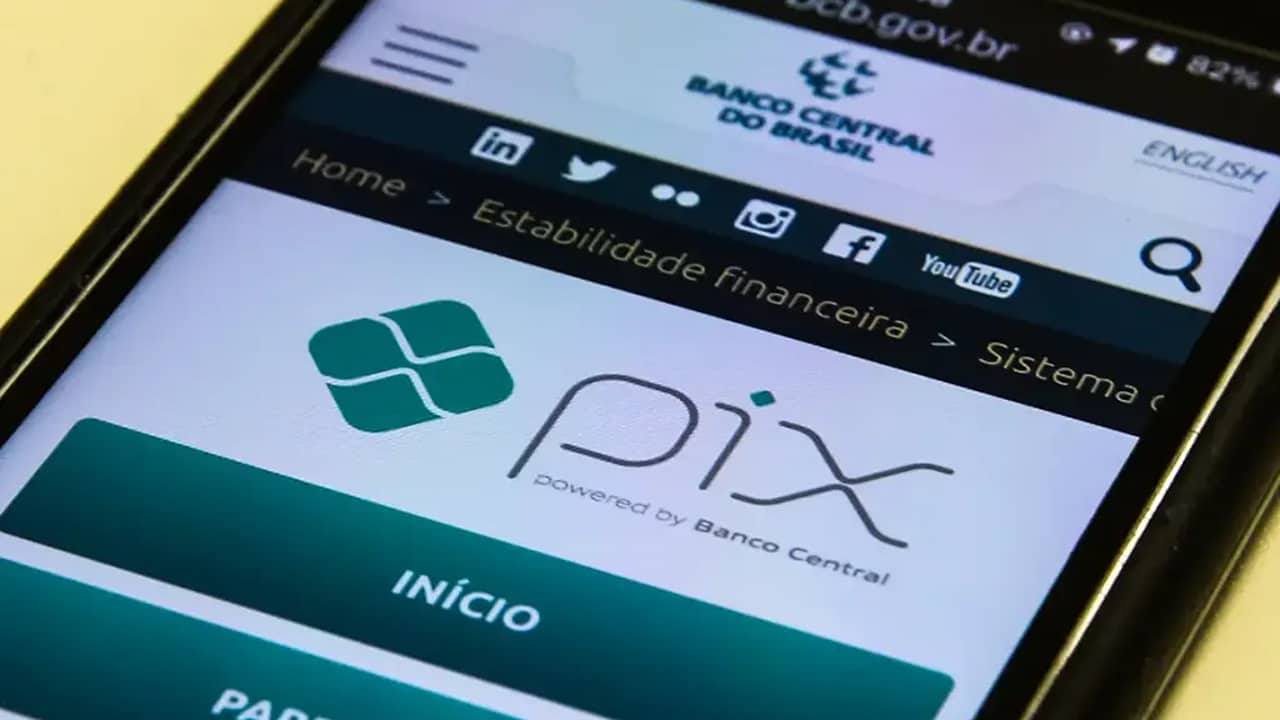
O incidente também atingiu uma base de dados utilizada para consultas internas, que armazenava cerca de 4 mil chaves Pix de pessoas que recebem pagamentos do governo federal. Além das chaves, informações relacionadas às transações também foram expostas.
Segundo o Tesouro Nacional, não houve prejuízo financeiro nem comprometimento dos sistemas estruturantes do órgão.
Órgão alerta para possíveis golpes
Em comunicado, a secretaria alertou que os dados expostos podem ser utilizados por criminosos para elaborar tentativas de fraude mais convincentes, utilizando informações verdadeiras das vítimas para ganhar sua confiança.
Por esse motivo, o órgão recomenda atenção redobrada a mensagens, ligações e contatos suspeitos que solicitem informações pessoais, senhas ou pagamentos.
A secretaria informou ainda que reforçou os mecanismos de vigilância e implementou medidas adicionais de proteção para evitar novos incidentes.
O caso foi comunicado à Autoridade Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov).
Pessoas que tenham dúvidas sobre o ocorrido podem entrar em contato com o encarregado pelo tratamento de dados pessoais do Ministério da Fazenda por meio da plataforma oficial Fala.BR.
Fonte: Folha de S. Paulo